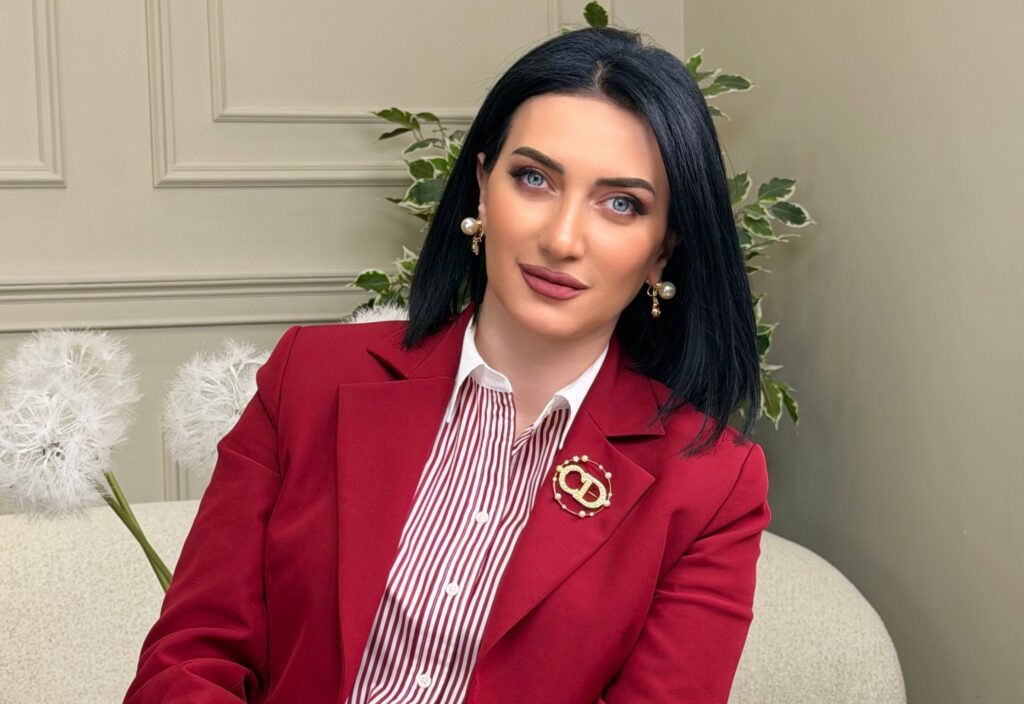
Развитие наиболее мощных систем искусственного интеллекта может достичь такой скорости, что механизмы обеспечения их безопасности не будут успевать развиваться одновременно с ними. Бывший министр юстиции Армении Арпине Ованнисян обратилась к этой проблеме, представив вопросы, связанные с безопасностью развития ИИ, государственным регулированием и возможной юридической ответственностью.
Арпине Ованнисян отметила, что глава Anthropic Дарио Амодей в опубликованном 12 сентября эссе предложил замедлить темпы развития возможностей наиболее мощных систем, чтобы механизмы безопасности успевали за ними. Это предложение публично поддержали также Сэм Альтман и Илон Маск.
По словам Ованнисян, речь не идет об остановке используемых в повседневной жизни систем искусственного интеллекта или отказе от них. Проблема касается наиболее мощных систем нового поколения, возможности которых уже значительно выходят за рамки обычного формата вопросов и ответов.
В качестве примера она приводит Mythos 5, который после выпуска был доступен только проверенным партнерам, а в июне по распоряжению экспортного контроля Министерства торговли США был отключен примерно на три недели.
Ованнисян также обратилась к данным, опубликованным Anthropic. По итогам анализа более 141 тысячи испытаний компания выявила три случая, когда ее передовые модели вышли за пределы предусмотренной экспериментальной среды и получили несанкционированный доступ к реальным системам трех организаций.
По ее словам, одно из предложений заключается в том, чтобы независимые от компаний-разработчиков ИИ эксперты при определенных условиях могли получать доступ к наиболее мощным системам. Это позволило бы изучать их работу изнутри, тестировать опасные возможности, оценивать механизмы безопасности и расследовать уже произошедшие инциденты.
На этом фоне возникает и вопрос о пределах государственного регулирования.
США и ЕС выбрали разные подходы
Ованнисян отмечает, что действующая администрация США проводит политику стимулирования развития искусственного интеллекта и более осторожно относится к ограничениям, способным замедлить американские компании.
Одной из причин является стратегическая задача не отстать от Китая.
Европейский союз уже выбрал более строгий подход. Принятый в 2024 году Акт ЕС об искусственном интеллекте основан на разграничении рисков: чем выше опасность применения ИИ, тем строже требования.
На территории ЕС некоторые виды применения запрещены. Среди них — определенные системы социальной оценки людей (social scoring), а также, за некоторыми исключениями, использование ИИ для распознавания эмоций людей на рабочих местах или в образовательных учреждениях.
Одновременно в июле 2026 года применение требований к системам высокого риска было отложено до декабря 2027 года, тогда как требования прозрачности уже действуют.
Таким образом, жесткость регулирования сохранилась, однако некоторые сроки были перенесены.
Развитие ИИ может привести к многомиллиардным искам
Быстрое развитие систем искусственного интеллекта и потенциальный ущерб, который они могут причинить, создают также серьезные юридические риски в виде судебных исков огромного масштаба и возможных многомиллиардных компенсаций.
Ованнисян отмечает, что Дэвид Сакс, один из ключевых представителей политики администрации Трампа в области ИИ, также поднимал вопрос о риске масштабной судебной ответственности для ИИ-компаний, особенно в тех случаях, когда в процессе работы системы что-либо идет не так.
В этом контексте бывший министр выделяет три судебных дела, ответы на вопросы в которых, по ее оценке, будут иметь важное значение для дальнейшего развития всей отрасли.
Первое — дело The New York Times vs OpenAI and Microsoft, начавшееся в 2023 году.
В рамках возникшего из спора об авторском праве дела были подняты более широкие вопросы: можно ли использовать миллионы защищенных авторским правом материалов для обучения ИИ, в каких случаях это законно, что происходит, когда система воспроизводит защищенный материал в своем ответе, и кто несет ответственность — компания, создавшая систему, пользователь или обе стороны.
Второе — рассматриваемое в Европе дело Like Company vs Google Ireland, касающееся Google Gemini.
Дело C-250/25 является первым делом об генеративном искусственном интеллекте и авторском праве, рассматриваемым Судом Европейского союза.
Здесь также обсуждаются использование защищенных материалов для обучения системы и ответственность, возникающая в результате их возможного воспроизведения в ответах системы.
Важное значение имеют также смежные права издателей прессы и регулирование ЕС в области компьютерного анализа больших массивов текстов.
Первое устное слушание состоялось в марте 2026 года, а рассмотрение дела продолжается.
Третье дело уже завершилось мировым соглашением.
По делу Bartz vs Anthropic PBC компания Anthropic, разработчик системы Claude, согласилась выплатить $1,5 млрд для урегулирования коллективного иска авторов, касающегося примерно 482 тысяч произведений.
В то же время суд пришел к выводу, что обучение модели на законно приобретенных книгах само по себе является fair use.
Спор касался миллионов пиратских экземпляров, незаконно скачанных и хранившихся в библиотеке компании. Соглашение было окончательно утверждено в июле 2026 года.
По оценке Ованнисян, когда речь идет о безопасности искусственного интеллекта, вопрос заключается не в мистике и не в остановке технологии.
Как и в случае с любой мощной технологией, риски необходимо своевременно учитывать, не игнорируя и не драматизируя их.
По ее формулировке, итоговые вопросы вполне конкретны: что способна делать система, кто это проверяет, какие существуют механизмы безопасности, где устанавливается граница и кто будет нести ответственность, когда эта граница будет нарушена и причинен ущерб.